


Zugang für alle, an einem Ort verwaltet
Füge Personen hinzu, weise ihnen Rollen zu und steuere, womit sie sich verbinden können – ganz ohne separate Zugriffsebene für KI.
Ohne Upsun Dispatch
Zugriff wird für jede Person einzeln gewährt
Jeder Entwickler verbindet seine eigenen Tools mit seinen eigenen Zugangsdaten. Es gibt keinen einheitlichen Überblick darüber, wer Zugriff auf was hat.
Keine Rollenunterscheidung
Ein Entwickler, ein Sicherheitsreviewer und ein Administrator haben entweder alle denselben Zugriff oder gar keinen.
„Offboarding“ ist nur eine Vermutung
Wenn jemand das Unternehmen verlässt, weiß niemand genau, worauf er noch Zugriff hat.
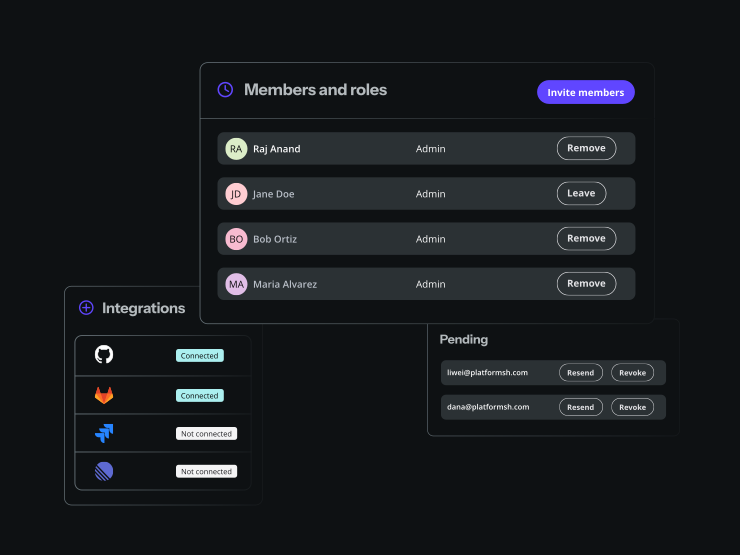
Festgelegte Rollen. Zugriffsrechte, die du sehen kannst.
Upsun Dispatch verwaltet an einem zentralen Ort, wer zu deinem Team gehört, welche Rolle die einzelnen Mitglieder einnehmen und welche Zugriffsrechte sie haben – und das alles ist für jeden sichtbar, der das System verwaltet.
So konzipiert, dass der Zugriff nie ein Rätsel ist
Jedes Teammitglied hat eine festgelegte Rolle, und jede Verbindung ist für denjenigen sichtbar, der den Arbeitsbereich verwaltet.
- Rollenbasierter Zugriff im gesamten Arbeitsbereich
- Repos und Tools sind auf Teamebene verknüpft, nicht auf individueller Ebene
- Administratoren können jede Verbindung sehen, nicht nur ihre eigene
- Der Zugriff wird sofort entzogen, sobald jemand das Unternehmen verlässt
- Einheitlich bei jedem Projekt, an dem das Team arbeitet
Wie der Zugriff verwaltet wird
Füge jemanden zum Team hinzu
Lade eine Person ein und weise ihr eine Rolle zu: Admin, Entwickler, reviewer oder eine von dir definierte benutzerdefinierte Rolle.
Tools auf Teamebene verknüpfen
Repos, Issue-Tracker und Integrationen werden einmalig für das gesamte Team verknüpft, nicht für jede Person einzeln.
Rollen bestimmen die Reichweite
Was eine Person sehen oder ausführen kann, hängt von ihrer Rolle ab – und nicht davon, was sie zufällig selbst eingerichtet hat.
In einem Schritt aus dem Projekt entfernen
Wenn du jemanden aus dem Team entfernst, werden alle mit seinem Zugriff verbundenen Verbindungen ebenfalls gelöscht.
Entwickelt für Teams, die wissen müssen, wer was kann

Plattform-Teams
Verschaffe dir von einem Ort aus einen Überblick über alle Personen, Rollen und Verbindungen im gesamten Unternehmen.

Sicherheitsteams
Stelle sicher, dass der Zugriff grundsätzlich nach dem Prinzip der geringsten Berechtigungen erfolgt und nicht von individuellen Gewohnheiten abhängt.

Wachsende Entwicklerteams
Integriere neue Entwickler vom ersten Tag an mit den richtigen Zugriffsrechten, ohne dass eine manuelle Einrichtung für jeden Einzelnen nötig ist.

Regulierte Branchen
Zeige bei jeder Prüfung genau nach, wer wann Zugriff auf welche Inhalte hatte.

Freiberufler und externe Mitarbeiter
Gewähre einen begrenzten, temporären Zugriff, ohne volle Berechtigungen auf Teamebene zu vergeben.

Organisationen mit mehreren Teams
Sorge dafür, dass Rollen und Zugriffsrechte in allen Teams einheitlich sind, anstatt sie für jede Gruppe neu zu definieren.
Finde heraus, wer Zugriff hat, bevor es zu einer Frage wird.
Bleiben Sie auf dem Laufenden
Upsun Cloud: compliant and validated