


Jeder Agent läuft in seiner eigenen isolierten Sandbox
Der von Agenten generierte Code wird in einer isolierten, kurzlebigen Umgebung ausgeführt, die standardmäßig vollständig von deiner Live-Infrastruktur getrennt ist. Nichts geht weiter, bis ein Mensch es genehmigt.
Ohne Upsun Dispatch
Kein Einblick darin, was ein Mitarbeiter bearbeitet hat
Die Aktionen eines Agenten sind für alle außer der Person, die ihn ausführt, unsichtbar. Ob etwas schiefgelaufen ist, ist eine Frage des Vertrauens, nicht der Überprüfung.
Standardmäßig freigeschaltet
Ein Laptop ist standardmäßig erlaubt. Alles, worauf der Agent Zugriff hat, kann er auch ausführen – es sei denn, jemand hat es ausdrücklich gesperrt.
Du findest heraus, was fehlt, wenn es nicht funktioniert
Ein Dienst, den der Agent benötigte, Testdaten, die fehlten, ein internes Paket, an das niemand gedacht hatte. Jede Lücke zeigt sich als Fehler im Ablauf, und die schnellste Lösung ist meist, etwas zu öffnen.
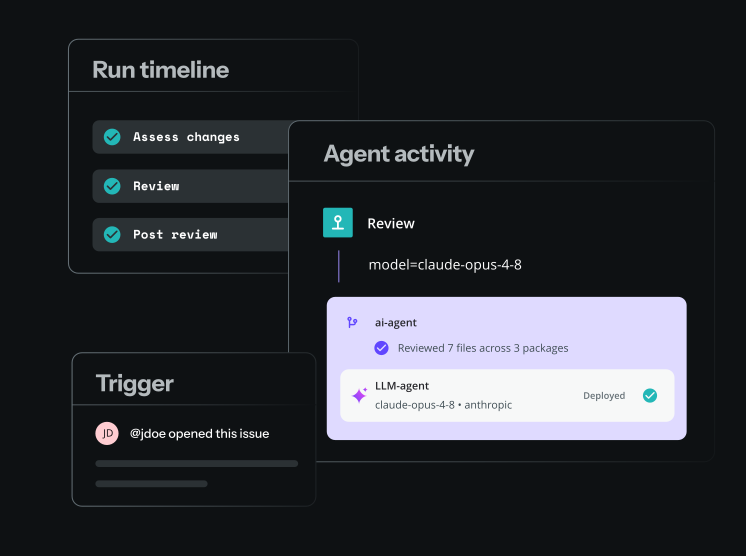
Jeder Durchlauf, vom Auslöser bis zum Ergebnis sichtbar
Sieh dir an einem Ort genau an, was einen Lauf ausgelöst hat, was der Agent getan hat und worauf er zugegriffen hat.
So konzipiert, dass ein schlechter Lauf nicht gleich einen schlechten Tag bedeutet
Es gibt Sandboxen, damit vorgeschlagene Änderungen sicher geprüft werden können, ohne jemals in deine Systeme zu gelangen.
- Pro Durchlauf isoliert, nicht arbeitsablaufübergreifend gemeinsam genutzt
- Standardmäßig kein Zugriff auf deine Infrastruktur
- Wird automatisch abgebaut, sobald ein Lauf abgeschlossen ist
- Jede Aktion innerhalb einer Sandbox wird dem jeweiligen Lauf zugeordnet und protokolliert
- Einheitlich in jedem verbundenen Repo
Isolierung, die die Agenten nicht verlangsamt
Standardmäßig kurzlebig
Jede Sandbox existiert nur für den Lauf, in dem sie erstellt wurde. Sie wird jedes Mal automatisch gestartet, genutzt und beendet.
Von Grund auf parallel konzipiert
Isolation bedeutet nicht, dass man warten muss, bis man an der Reihe ist. Workflows laufen parallel, jeder in seiner eigenen Sandbox, und ein Lauf blockiert niemals einen anderen.
Standardmäßig von deiner Infrastruktur isoliert
Die Sandbox hat von sich aus keinen Zugriff auf deine Live-Infrastruktur. Was ein Workflow erreichen kann, hängt ganz davon ab, wie er konfiguriert ist.
Vom Umfang her begrenzt

Sicherheitsteams
Die Sicherheitsabteilung kann sich darauf verlassen, dass Agenten niemals ohne eine genehmigte, protokollierte Überprüfung in deine Produktionsumgebung gelangen. Der Zugriff auf andere verbundene Tools richtet sich nach den Vorgaben des jeweiligen Workflows.

High-Velocity-Entwicklerteams
Reagiere schnell auf von Agenten generierte Änderungen, ohne dass ein einzelner Fehllauf zu einem Vorfall wird.

Parallele Läufe, vollständig voneinander getrennt
Führe mehrere Workflows gleichzeitig aus. Jeder Schritt erhält eine eigene Sandbox, und keine zwei Durchläufe teilen sich jemals dieselbe.

Plattform-Teams
Skalier den Prozess, indem du mehrere Instanzen eines Workflows parallel ausführst. Innerhalb eines Durchlaufs teilen sich die Agenten eine Sandbox, während sie die einzelnen Schritte durchlaufen, aber ein Durchlauf greift niemals auf den eines anderen zu.

Compliance und Audit
Jeder Sandbox-Lauf wird protokolliert, sodass Prüfer einen klaren Überblick darüber erhalten, worauf ein Agent zugegriffen hat und worauf nicht.

Nach jedem Durchlauf zurückgesetzt
Die Sandbox wird für einen einzelnen Durchlauf erstellt und nach dessen Abschluss gelöscht. Es werden weder Zustände noch Dateien oder Anmeldedaten in den nächsten Durchlauf übernommen.
Gib jedem Mitarbeiter Freiraum zum Arbeiten. Nicht den Freiraum, etwas kaputtzumachen.
Bleiben Sie auf dem Laufenden
Upsun Cloud: compliant and validated