


Chaque agent s'exécute dans son propre environnement isolé
Le code généré par les agents s'exécute dans un environnement isolé et éphémère, totalement dissocié de ton infrastructure de production par défaut. Rien ne va plus loin tant qu'un humain ne l'a pas validé.
Sans Upsun Dispatch
Aucune visibilité sur ce qu’un agent a modifié
Les actions d’un agent sont invisibles pour tout le monde, sauf pour la personne qui l’exécute. Savoir s’il y a eu un problème relève de la confiance, pas de la vérification.
Permissif par défaut
L'utilisation d'un ordinateur portable est autorisée par défaut. L'agent peut agir sur tout ce à quoi il a accès, sauf si quelqu'un a expressément verrouillé l'accès.
Tu découvres ce qui manque quand ça ne marche pas
Un service dont l'agent avait besoin, des données de test qui manquaient, un paquet interne auquel personne n'avait pensé. Chaque lacune se traduit par un échec d'exécution, et la solution la plus rapide consiste généralement à ouvrir quelque chose.
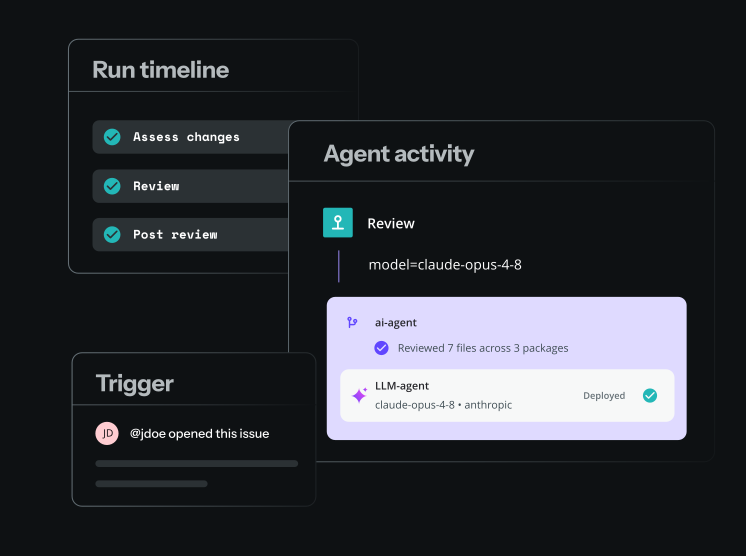
Chaque exécution, du déclencheur au résultat
Découvre en un seul endroit ce qui a déclenché une exécution, ce que l'agent a fait et ce qu'il a modifié.
Conçu pour qu'une mauvaise série ne gâche pas ta journée
Des environnements de test existent pour permettre d'examiner en toute sécurité une modification proposée, sans qu'elle n'atteigne jamais tes systèmes.
- Isolé par exécution, non partagé entre les processus
- Pas d'accès à ton infrastructure par défaut
- Démantèlement automatique une fois l'exécution terminée
- Chaque action effectuée dans un environnement de test est enregistrée dans le journal de l'exécution
- Cohérence dans tous les dépôts connectés
Une isolation qui ne ralentit pas les agents
Éphémère par défaut
Chaque sandbox n'existe que pour l'exécution qui l'a créée. Elle est lancée, utilisée, puis arrêtée automatiquement, à chaque fois.
Conçu pour le traitement parallèle
L'isolation ne signifie pas qu'il faut attendre son tour. Les processus s'exécutent en parallèle, chacun dans son propre environnement isolé, et l'exécution d'un processus n'en bloque jamais un autre.
Isolé de ton infrastructure par défaut
Le bac à sable n’a pas d’accès direct à ton infrastructure de production. Ce à quoi un processus peut accéder dépend entièrement de sa configuration.
Portée définie dès la conception

Équipes de sécurité
L'équipe de sécurité peut être sûre que les agents n'accèdent jamais à ton environnement de production sans une révision approuvée et enregistrée. L'accès aux autres outils connectés se fait conformément à ce qui est défini dans le processus.

Équipes d'ingénierie à rythme soutenu
Réagis rapidement aux modifications générées par les agents sans qu'un seul échec ne se transforme en incident.

Exécutions parallèles, totalement indépendantes
Lance plusieurs processus en même temps. Chaque étape dispose de son propre environnement de test, et deux exécutions ne partagent jamais le même.

Équipes de la plateforme
Tu peux faire évoluer le système en exécutant plusieurs instances d'un processus en parallèle. Au cours d'une exécution, les agents partagent un bac à sable à mesure qu'ils progressent d'une étape à l'autre, mais une exécution n'interfère jamais avec une autre.

Conformité et audit
Chaque exécution en sandbox est consignée, ce qui permet aux auditeurs de disposer d'un historique clair de ce qu'un agent a modifié et de ce qu'il n'a pas modifié

Démantelée après chaque exécution
Le bac à sable est créé pour une seule exécution et est supprimé une fois celle-ci terminée. Aucun état, fichier ou identifiant n'est conservé pour l'exécution suivante.
Donne à chaque agent la liberté de travailler. Pas la liberté de tout casser.
Restez informé
Upsun Cloud: compliant and validated